공지사항
| [긴급공지] Java4Shell 보안 취약점 점검 및 조치 안내 | 작성일: 2026-11-19 / 조회수: 77 |
|---|---|
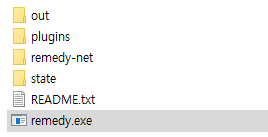
⭐Java4Shell 보안 취약점 점검 및 조치 안내⭐ 안녕하세요, 워터월시스템즈㈜입니다. 최근 주요 서버 소프트웨어 및 라이브러리에서 보안 취약점이 확인됨에 따라, 관련 취약점으로 인한 보안 사고를 예방하기 위해 아래 항목에 대한 점검 및 조치를 요청드립니다. 1. 점검 대상 취약점 Java4Shell (CVE-2026-114938) OpenJDK의 Base64 디코딩 기능에서 발생하는 메모리 손상 취약점으로, 특정 CPU 환경에서 악의적으로 조작된 Base64 데이터를 처리할 경우 메모리 영역을 벗어난 데이터 쓰기가 발생할 수 있습니다. 이를 악용하면 인증되지 않은 외부 공격자가 원격으로 임의의 코드를 실행하거나 Java 애플리케이션의 비정상 종료 및 서비스 장애를 유발할 수 있습니다. WaterWall™ 콘솔 6.0/7.0 버전을 사용 중인 경우, 내부 Java 실행 환경이 해당 취약점의 영향을 받을 수 있으므로 취약점 점검이 필요합니다. 아래 2번의 점검 도구를 WaterWall™ 서버에서 실행하여 취약점 해당 여부를 확인해 주시기 바랍니다. 점검 결과 취약점이 확인될 경우, 최신 보안 패치가 적용된 빌드 17.0.21. 이상 버전으로 패치가 필요합니다. 2. 점검 및 조치 사항 첨부된 점검 도구를 활용하여 서버의 취약점 해당 여부를 확인하고, 필요한 경우 보안 조치를 진행해 주시기 바랍니다. (1) 점검 툴 실행 하단의 압축 파일을 다운로드하여 압축 해제 후, 폴더 안의 ‘remedy.me’를 클릭
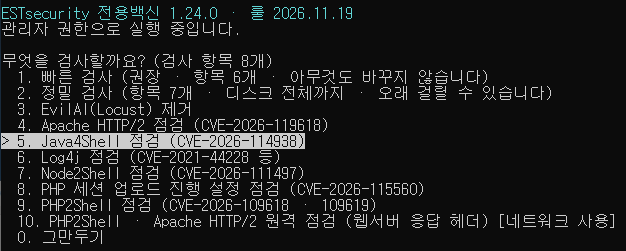
(2) 검사하고자 하는 취약점 검사 진행 ① 하단 사진의 메뉴에서 검사를 원하는 취약점의 번호를 입력하거나 키보드의 ↑↓를 사용해 이동 후 Enter 클릭
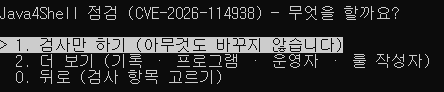
② 다음 출력되는 메뉴에서 ‘1. 검사만 하기’에서 Enter 클릭
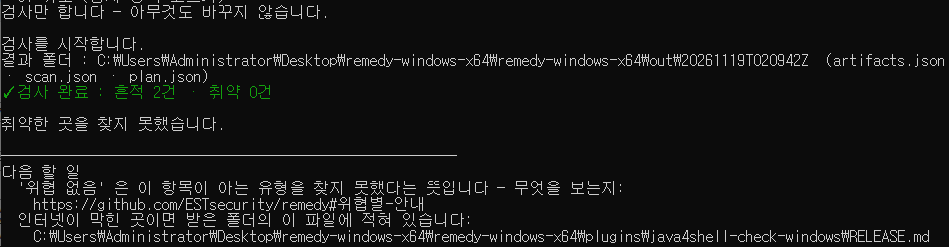
(3) 취약점 검사 결과 확인 a. 하단과 같이 취약이 0건으로 발생했을 경우 취약점 조치가 "불필요" 합니다.
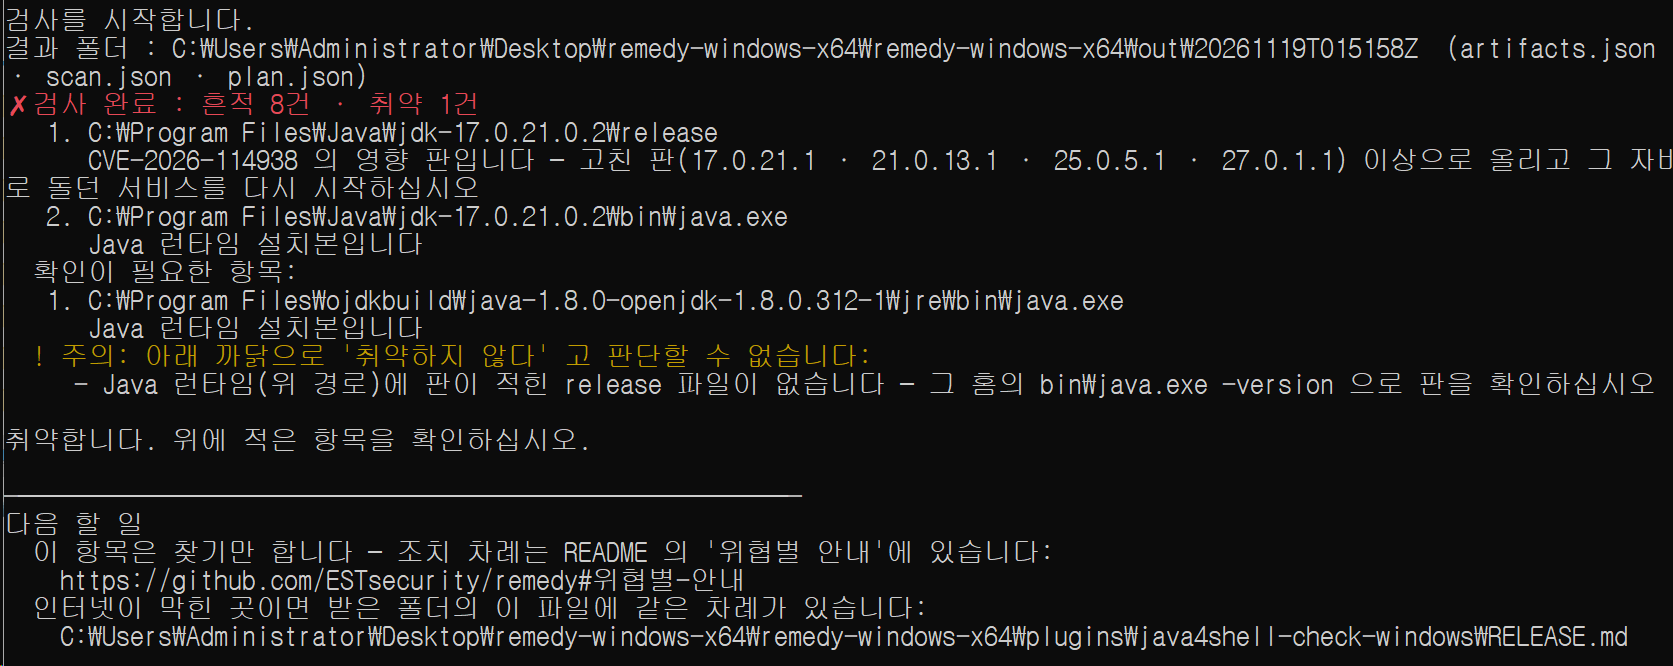
b. 하단과 같이 취약이 1건 이상으로 발생했을 경우 취약점 조치가 "필요"합니다. 이 경우 아래 3번을 참고해주시기 바랍니다.
3. 협조 요청 취약점이 발견되어 조치가 필요할 경우 당사 홈페이지의 기술/지원 문의 메뉴를 이용하시거나, 고객지원센터(support@waterwall.zendesk.com)로 메일로 접수 부탁 드립니다. 감사합니다. |
|